Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Undervoltage Lockout UVO
Top-Angebote
Produkte zum Begriff Undervoltage Lockout UVO:
-
Artiqua 300 Offenes LED-Regal variabel, Stahlgrau, 300-UVO-2-___-88 300-UVO-2-___-88Offenes LED-Regal variabel Stahlgrau Höhe 482mm Breite 200 - 600mm Tiefe 490 1 beleuchteter Glaseinlegeboden inkl. Bewegungssensor ohne Siphonausschnitt Herstellernummer: 300-UVO-2-___-88 Serie: Artiqua 300 Gewicht: 11,9 kg Hersteller: Artiqua Herstellungsort: Deutschland358,83 €*Versand: 59,00 €Sichere Weiterleitung zum Anbieter
-
Artiqua 300 Offenes LED-Regal variabel, Stahlgrau, 300-UVO-1-___-88 300-UVO-1-___-88Offenes LED-Regal variabel Stahlgrau Höhe 482mm Breite 200 - 600mm Tiefe 480 1 beleuchteter Glaseinlegeboden inkl. Bewegungssensor ohne Siphonausschnitt Herstellernummer: 300-UVO-1-___-88 Serie: Artiqua 300 Gewicht: 11,9 kg Hersteller: Artiqua Herstellungsort: Deutschland358,83 €*Versand: 59,00 €Sichere Weiterleitung zum Anbieter
-
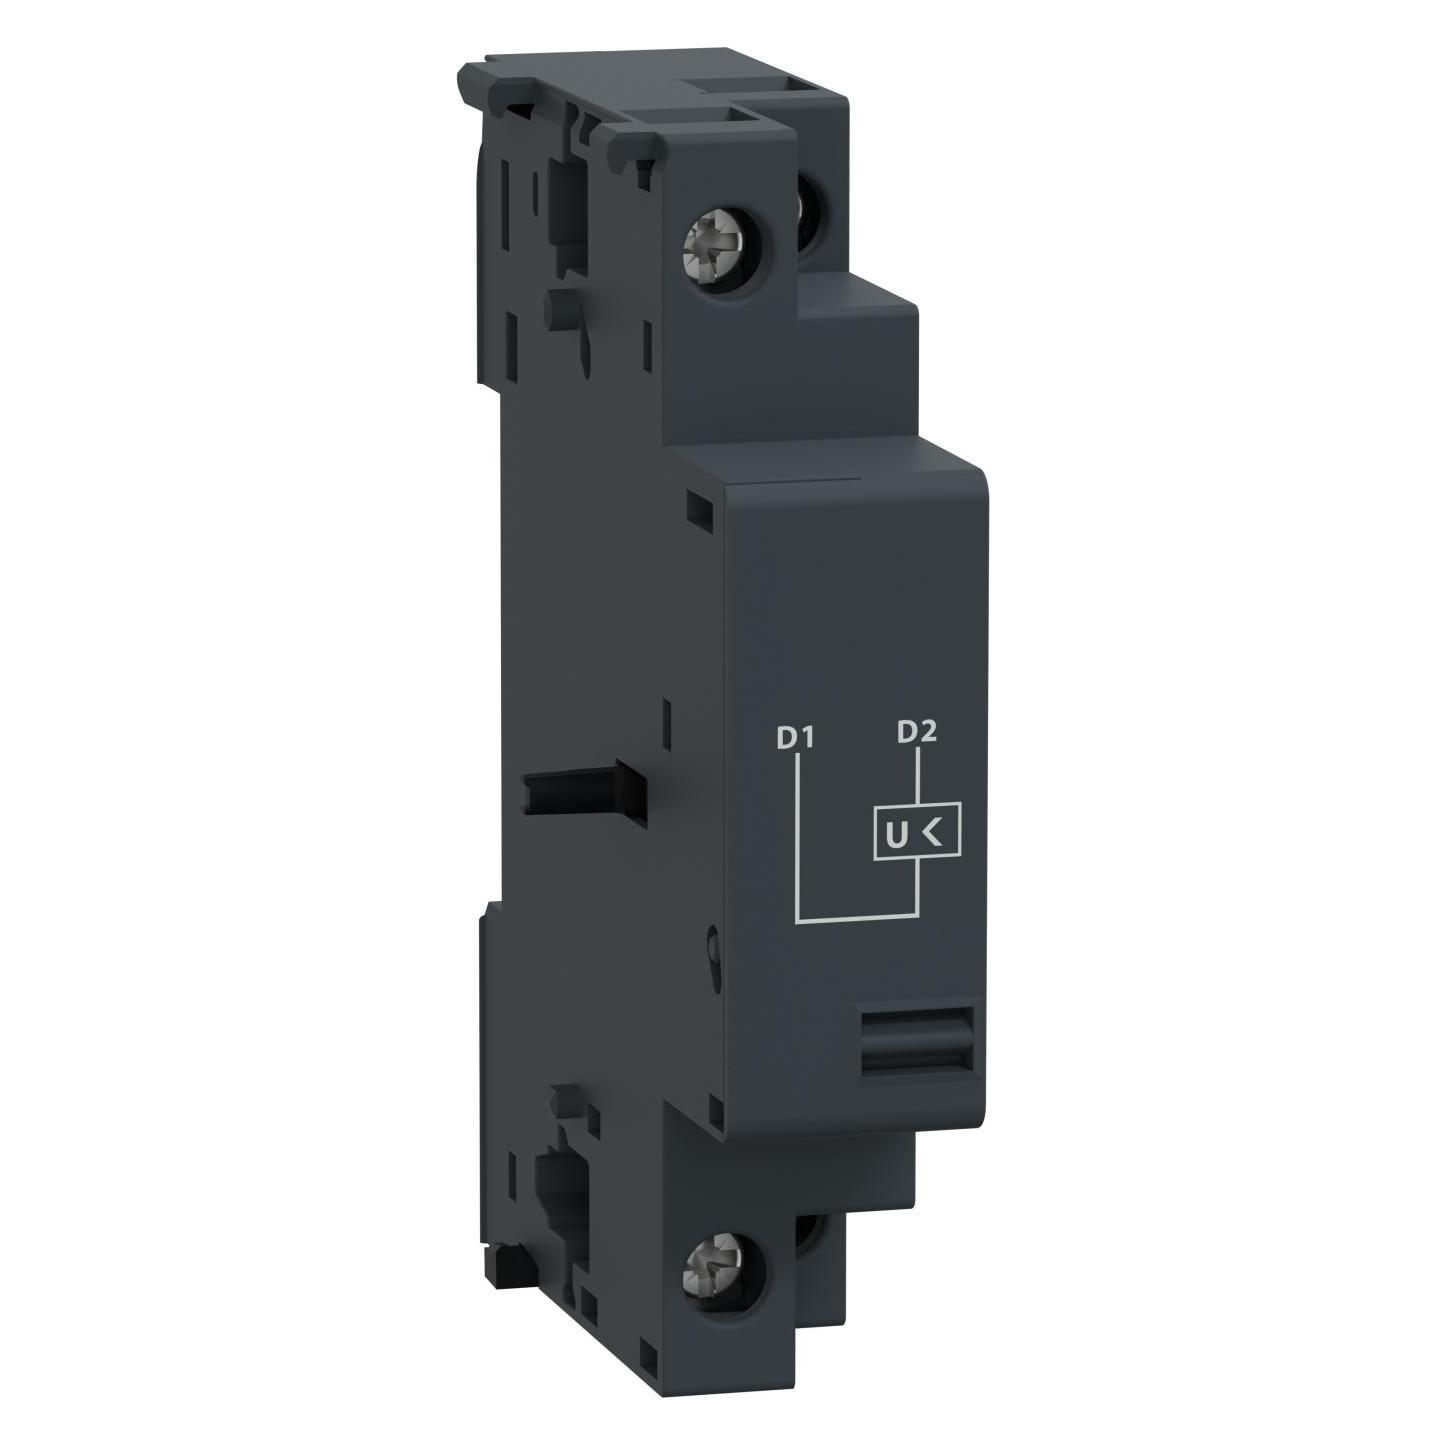
Siemens Undervoltage release 208-230V AC 50/60Hz, AutomatisierungZubehör-Variante: Unterspannungsauslöser Bereich: Sentron Serie: 3VA Hilfskontakt und Unterspannungsauslöser für 3VA von Siemens. Die Hilfs- und Alarmschalter für 3VA-Überlastschalter mit vergossenem Gehäuse können in allen Grössen aller Leistungsschalter bis zu 630 A installiert werden. Alle Hilfs- und Alarmschalter sind als Umschaltkontakte konzipiert und bieten daher eine hohe Flexibilität für Planung und Installation. Hilfsschalter signalisieren die Position der Hauptkontakte der Leistungsschalter mit vergossenem Gehäuse. Auslösungsalarmschalter signalisieren jede Auslösung eines Schutzschalters, unabhängig von der Ursache für die Auslösung. Elektrische Alarmschalter werden betätigt, sobald die Hauptkontakte des Leistungsschalters mit vergossenem Gehäuse sich öffnen, wenn der Trennschalter durch die ETU ausgelöst wird. Kurzschlussalarmschalter signalisieren Auslösungen nur dann, wenn sie von einem Kurzschluss eingeleitet wurden. Unterspannungsfreigaben lösen den Leistungsschalter mit vergossenem Gehäuse aus, falls die Nennspannung ausfällt oder auf 70-35 % des normalen Werts abfällt (in Übereinstimmung mit dem einschlägigen Standard). Die Einheiten sind mit Nennspannungen im folgenden Bereich erhältlich: 230 V AC und 24 V DC. Nebenschlussauslöser vom Typ STL können im linken Zubehörfach als Alternative zu einer Unterspannungsauslösung eingebaut werden. Die Einheiten sind mit fünf Nennspannungen im folgenden Bereich erhältlich: 230 V AC und 24 V AC/DC.98,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie funktioniert Lockout Federgabel?
Wie funktioniert Lockout Federgabel? **
Was ist ein Remote Lockout?
Ein Remote Lockout ist eine Funktion an einer Federgabel oder Dämpfer eines Fahrrads, die es dem Fahrer ermöglicht, die Federung von einem Lenkerfernbedienung aus zu sperren oder zu entsperren. Dies ist besonders nützlich, um die Federung während des Bergauffahrens zu blockieren und somit mehr Effizienz und Traktion zu gewinnen. Durch das Sperren der Federung kann der Fahrer auch die Kontrolle über das Fahrrad in technischen Abschnitten verbessern. Ein Remote Lockout kann entweder mechanisch oder hydraulisch betrieben werden und ist bei vielen hochwertigen Mountainbikes und Cross-Country-Rennrädern zu finden. **
Top-Angebote
Produkte zum Begriff Undervoltage Lockout UVO:
-
Artiqua 300 Offenes LED-Regal variabel, Stahlgrau, 300-UVO-2-___-88 300-UVO-2-___-88Offenes LED-Regal variabel Stahlgrau Höhe 482mm Breite 200 - 600mm Tiefe 490 1 beleuchteter Glaseinlegeboden inkl. Bewegungssensor ohne Siphonausschnitt Herstellernummer: 300-UVO-2-___-88 Serie: Artiqua 300 Gewicht: 11,9 kg Hersteller: Artiqua Herstellungsort: Deutschland358,83 €*Versand: 59,00 €Sichere Weiterleitung zum Anbieter
-
Artiqua 300 Offenes LED-Regal variabel, Stahlgrau, 300-UVO-1-___-88 300-UVO-1-___-88Offenes LED-Regal variabel Stahlgrau Höhe 482mm Breite 200 - 600mm Tiefe 480 1 beleuchteter Glaseinlegeboden inkl. Bewegungssensor ohne Siphonausschnitt Herstellernummer: 300-UVO-1-___-88 Serie: Artiqua 300 Gewicht: 11,9 kg Hersteller: Artiqua Herstellungsort: Deutschland358,83 €*Versand: 59,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Undervoltage Lockout UVO
-
Siemens Undervoltage release 208-230V AC 50/60Hz, AutomatisierungZubehör-Variante: Unterspannungsauslöser Bereich: Sentron Serie: 3VA Hilfskontakt und Unterspannungsauslöser für 3VA von Siemens. Die Hilfs- und Alarmschalter für 3VA-Überlastschalter mit vergossenem Gehäuse können in allen Grössen aller Leistungsschalter bis zu 630 A installiert werden. Alle Hilfs- und Alarmschalter sind als Umschaltkontakte konzipiert und bieten daher eine hohe Flexibilität für Planung und Installation. Hilfsschalter signalisieren die Position der Hauptkontakte der Leistungsschalter mit vergossenem Gehäuse. Auslösungsalarmschalter signalisieren jede Auslösung eines Schutzschalters, unabhängig von der Ursache für die Auslösung. Elektrische Alarmschalter werden betätigt, sobald die Hauptkontakte des Leistungsschalters mit vergossenem Gehäuse sich öffnen, wenn der Trennschalter durch die ETU ausgelöst wird. Kurzschlussalarmschalter signalisieren Auslösungen nur dann, wenn sie von einem Kurzschluss eingeleitet wurden. Unterspannungsfreigaben lösen den Leistungsschalter mit vergossenem Gehäuse aus, falls die Nennspannung ausfällt oder auf 70-35 % des normalen Werts abfällt (in Übereinstimmung mit dem einschlägigen Standard). Die Einheiten sind mit Nennspannungen im folgenden Bereich erhältlich: 230 V AC und 24 V DC. Nebenschlussauslöser vom Typ STL können im linken Zubehörfach als Alternative zu einer Unterspannungsauslösung eingebaut werden. Die Einheiten sind mit fünf Nennspannungen im folgenden Bereich erhältlich: 230 V AC und 24 V AC/DC.98,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie funktioniert Lockout Federgabel?
Wie funktioniert Lockout Federgabel? **
-
Was ist ein Remote Lockout?
Ein Remote Lockout ist eine Funktion an einer Federgabel oder Dämpfer eines Fahrrads, die es dem Fahrer ermöglicht, die Federung von einem Lenkerfernbedienung aus zu sperren oder zu entsperren. Dies ist besonders nützlich, um die Federung während des Bergauffahrens zu blockieren und somit mehr Effizienz und Traktion zu gewinnen. Durch das Sperren der Federung kann der Fahrer auch die Kontrolle über das Fahrrad in technischen Abschnitten verbessern. Ein Remote Lockout kann entweder mechanisch oder hydraulisch betrieben werden und ist bei vielen hochwertigen Mountainbikes und Cross-Country-Rennrädern zu finden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.